ثلاث ثغرات في أجهزة ASUS قد تتيح إدارة الشبكة بلا كلمة مرور.. وهذه الحماية المؤقتة
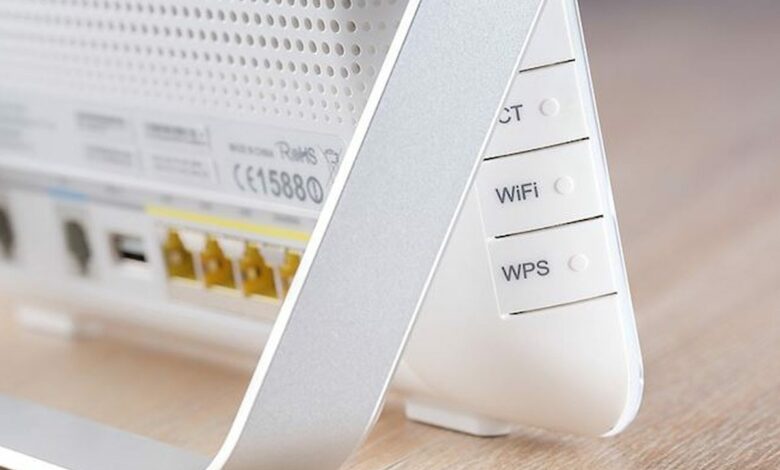
أصدرت شركة ASUS تحديثًا عاجلًا لمعالجة ثلاث ثغرات أمنية عالية الأهمية في طرز محددة من أجهزة التوجيه اللاسلكية، بعدما تبيّن أن إحداها قد تسمح لمهاجم موجود على جزء الشبكة نفسه بالحصول على صلاحيات المدير من دون تسجيل دخول، عند توافر شروط معينة.
ودعت الشركة المستخدمين إلى تثبيت أحدث إصدار من البرنامج الثابت، موضحة أن التحديثات متاحة عبر صفحة الدعم الرسمية التابعة لـASUS أو من صفحة المنتج الخاصة بجهاز التوجيه اللاسلكي المستخدم.
ثغرة تمنح صلاحيات المدير من الشبكة نفسها
تحمل الثغرة الرئيسية الرمز CVE-2026-75775، وتؤثر في أجهزة ASUS محددة تعمل بإصدار البرنامج الثابت من السلسلة 3.0.0.6_102. ولاستغلالها، يجب أن يكون المهاجم موجودًا ضمن جزء الشبكة نفسه، إلى جانب تحقق شروط محددة، إلا أن الاستغلال قد يؤدي إلى الوصول إلى لوحة الإدارة من دون مصادقة.
أما الثغرتان الأخريان فسُجلتا تحت الرمزين CVE-2026-75779 وCVE-2026-93489. ووفق ASUS، يتطلب استغلال الثغرة الأولى تفاعل المستخدم، لكنه لا يشترط امتلاك المهاجم حسابًا أو صلاحيات مسبقة على النظام.
في المقابل، يمكن استغلال الثغرة CVE-2026-93489 من جانب مهاجم غير مصادق عليه موجود على الشبكة نفسها، ومن دون الحاجة إلى أي تفاعل من المستخدم. ولم تنشر الشركة حتى الآن التفاصيل التقنية للثغرات أو قائمة طرز أجهزة التوجيه المتأثرة بها.
فإن غياب قائمة الطرز يجعل الرجوع إلى صفحة الدعم الرسمية أو صفحة المنتج الخاصة بالجهاز الخطوة الأهم للتأكد من توفر إصدار محدث.
إجراءات لمن لا يستطيع تثبيت التحديث فورًا
أوصت ASUS المستخدمين الذين يتعذر عليهم تثبيت التحديث مباشرة بتعطيل الوصول عن بُعد إلى جهاز التوجيه عبر منفذ الشبكة الواسعة WAN، لتقليل فرص استغلال الإعدادات الإدارية من خارج الشبكة.
كما نصحت بتعيين كلمات مرور قوية وفريدة لا يقل طول كل منها عن 10 أحرف لإدارة جهاز التوجيه وشبكة Wi‑Fi، وقصر الاتصال بالشبكة على الأجهزة الموثوقة فقط.
وتشمل التوصيات الإضافية مراجعة إعدادات جهاز التوجيه، وحذف أي أجهزة متصلة غير معروفة أو أي إدخالات مرتبطة بتطبيقات مساعدة، ثم إعادة تشغيل الجهاز بعد تثبيت التحديث.
المصدر: Sözcü