مزاعم اختراق بيغاسوس تشمل بيانات جوازات وحجوزات.. وتحذير من رسائل احتيالية
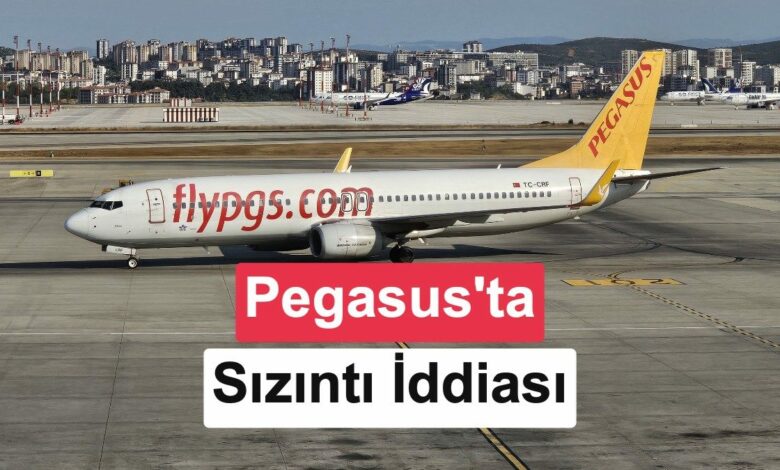
تواجه شركة الطيران التركية بيغاسوس مزاعم بشأن اختراق واسع يُقال إنه أدى إلى تسريب نحو 173 غيغابايت من بيانات الشركة والعملاء، بينها أرقام الهوية التركية وجوازات السفر وسجلات الحجوزات وتفاصيل الرحلات. ولم تصدر الشركة أو السلطات المختصة حتى الآن بيانًا رسميًا يؤكد الواقعة أو ينفيها.
ما البيانات التي يُزعم تسريبها؟
ونشر حساب Dark Web Intelligence (@DailyDarkWeb)، المعروف بمشاركة معلومات استخبارات التهديدات السيبرانية، في 4 نوفمبر، أن مخترقًا ادعى وصوله أولًا إلى خوادم Jira وConfluence التابعة لبيغاسوس، ثم إلى البنية التحتية السحابية للشركة على Amazon Web Services (AWS).
وبحسب ادعاء المهاجم، جرى الاستيلاء على بيانات داخلية وبيانات عملاء يبلغ حجمها نحو 173 غيغابايت، وتشمل:
- نحو 430 ألف سجل على Jira، بينها طلبات دعم وتعليقات مستخدمين ومرفقات.
- نحو 37 ألف ملف على Confluence، تتضمن وثائق داخلية وأدلة إرشادية للموظفين.
- بيانات 18 ألف موظف، مثل الأسماء وعناوين البريد الإلكتروني المؤسسية.
- بيانات المسافرين، ومنها سجلات حجوزات PNR، وتفاصيل الرحلات، وأسماء الركاب، وأرقام الهوية التركية وجوازات السفر، إضافة إلى عناوين البريد الإلكتروني وأرقام الهواتف.
هل ترتبط الواقعة بتسريب طال قطاع الطيران عالميًا؟
لا يزال من غير المعروف ما إذا كانت مزاعم اختراق بيغاسوس مرتبطة بواقعة أمنية أخرى ظهرت في اليوم نفسه، وطالت البنية التحتية للحجوزات التابعة لمجموعة Amadeus IT Group الإسبانية، التي تستخدمها شركات طيران كثيرة حول العالم.
وكانت تقارير قد أفادت بانكشاف بيانات شخصية لمسافرين لدى شركات تستخدم نظام الحجوزات Altéa التابع لـAmadeus، بما في ذلك أسماء الركاب وأرقام الحجوزات ومعلومات الرحلات. ومن المعروف أن بيغاسوس والخطوط الجوية التركية تتعاونان مع Amadeus، لكن لم يتضح ما إذا كانت أنظمتهما المتأثرة، إن وُجدت، تستخدم البنية التي طالها التسريب.
لا توجد حتى الآن صلة مثبتة بين الحادثتين، كما لم يصدر إعلان رسمي يثبت تأثر بيغاسوس بخرق Amadeus أو يربط الواقعتين إحداهما بالأخرى.
تحذير من رسائل تنتحل صفة شركة الطيران
يحذر خبراء الأمن السيبراني من احتمال استغلال بيانات الحجوزات والرحلات المزعوم تسريبها لإرسال رسائل نصية أو رسائل بريد إلكتروني مزيفة إلى المسافرين. وقد تتضمن هذه الرسائل ادعاءات بشأن إلغاء الرحلة أو طلب دفع رسوم إضافية، ثم تطلب من المتلقي إدخال بيانات بطاقته المصرفية.
لذلك، ينبغي تجنب الضغط على الروابط المشبوهة أو مشاركة بيانات الدفع استجابةً لرسائل غير متوقعة، خصوصًا إذا تضمنت معلومات حقيقية عن الحجز أو الرحلة.
سابقة تتعلق بأمن بيانات بيغاسوس
ليست هذه المرة الأولى التي تواجه فيها بيغاسوس أسئلة بشأن حماية البيانات. ففي عام 2022، قال باحثون من Safety Detectives إنهم عثروا على أكثر من 23 مليون ملف تابع للشركة، يتجاوز حجمها 6.5 تيرابايت، متاحًا من دون حماية بكلمة مرور.
وفي حادثة أخرى خلال العام نفسه، أُبلغت هيئة حماية البيانات الشخصية التركية، المعروفة اختصارًا بـKVKK، بحدوث وصول غير مصرح به إلى البيانات الشخصية لأفراد أطقم الرحلات.
وبموجب قواعد KVKK، يتعين على الشركة إبلاغ الهيئة بالخرق خلال مدة لا تتجاوز 72 ساعة من وقت علمها به، كما يجب إخطار الأشخاص المعنيين في أقصر وقت معقول. وحتى وقت نشر المعلومات في 4 نوفمبر، لم تصدر بيغاسوس أو الهيئة بيانًا رسميًا بشأن الادعاء الأخير، فيما قد تصدر توضيحات إذا تأكد وقوع التسريب.
المصدر: donanimhaber
https://x.com/DailyDarkWeb/status/2117893555918381115