ثغرتان حرجتان في PHP تتيحان تشغيل كود على خوادم المواقع.. وتركيا تفحص الأنظمة
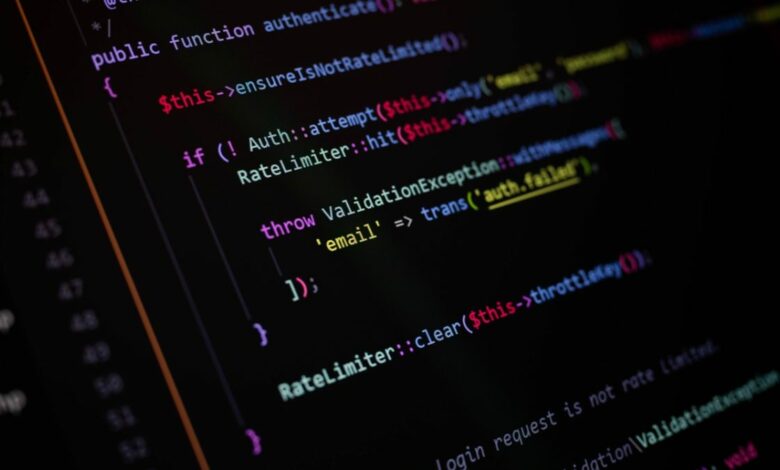
بدأت رئاسة الأمن السيبراني في تركيا فحصًا أمنيًا على مستوى البلاد، بعد اكتشاف ثغرتين حرجتين في لغة PHP، التي تعمل في خلفية عدد كبير من المواقع والخدمات الإلكترونية حول العالم. وتتيح الثغرتان، في ظروف محددة، للمهاجم تشغيل كوده على الخادم من دون الحاجة إلى اسم مستخدم أو كلمة مرور، ما قد يؤدي إلى كشف بيانات حساسة أو تغيير محتوى المواقع أو تعطيل خدماتها.
وأصدر فريق PHP في 21 أكتوبر/تشرين الأول إصدارات لمعالجة الثغرتين، فيما لجأت مؤسسات في دول مختلفة إلى تعطيل بعض مواقعها مؤقتًا، إلى حين تطبيق التحديثات.
تحمل الثغرتان اسم «PHP2Shell»، وتُتابعان في السجلات التقنية بالرمزين CVE-2026-109618 وCVE-2026-109619. وحصلت كل منهما على درجة خطورة بلغت 9.2 من 10، وهي ضمن التصنيف «حرج».
يرتبط الخلل بطريقة إدارة PHP للذاكرة وبكيفية إنهاء العمليات عند حدوث خطأ. فعندما تتوقف عملية قبل اكتمالها، قد تتمكن اللغة من الرجوع إلى مناطق في الذاكرة لم يعد من المفترض استخدامها، ما يفتح المجال أمام المهاجم للتأثير في سلوك النظام.
وتزداد خطورة المشكلة لأن الهجوم لا يتطلب، في جميع الحالات، امتلاك حساب مستخدم أو إقناع مدير الموقع بالضغط على رابط. كما أن الخلل موجود في PHP نفسها، وليس بالضرورة في كود الموقع؛ لذلك قد يصبح الموقع المكتوب بصورة سليمة معرضًا للخطر إذا كان يعمل على إصدار غير محدث من PHP.
وتعمل PHP من جهة الخادم، إذ تتولى جلب البيانات من قواعد البيانات ومعالجتها وتجهيز المحتوى الذي يظهر في متصفح المستخدم. ورغم أن الزائر لا يرى اسمها عادة، فإنها تشكل جزءًا من البنية الخلفية لخدمات كثيرة، من المتاجر الإلكترونية إلى المواقع الإخبارية.
وتعتمد أنظمة إدارة المواقع، مثل WordPress وDrupal وJoomla، على PHP، كما تستخدمها منصة MediaWiki التي تقوم عليها ويكيبيديا. لذلك فإن وجود ثغرة في اللغة الأساسية قد يؤثر في عدد كبير من المواقع المستقلة عن بعضها.
ما المواقع المعرضة للخطر؟
يشمل نطاق الخطر، وفق التنبيه الرسمي الخاص بـPHP، عمليات التثبيت التي تستقبل طلبات من الإنترنت. وقد تختلف طريقة استغلال الثغرة بحسب إصدار PHP وإعدادات الخادم، بينما طور باحثون أمثلة لهجمات تعمل على أنظمة WordPress وDrupal وJoomla.
ولا يعني تطوير هذه النماذج البحثية أن جميع المواقع التي تستخدم تلك الأنظمة تعرضت للاختراق، بل يوضح أن استغلال الثغرة ممكن من الناحية التقنية.
كما تلعب شركة الاستضافة دورًا حاسمًا في مستوى الحماية. وقالت شركة Automattic، في بيان يتعلق بخدماتها، إن المواقع المستضافة على WordPress.com أو WordPress VIP أو WP Cloud أو Pressable أو Tumblr «محمية بالفعل». ولا يشمل ذلك تلقائيًا مواقع WordPress التي تعمل على خوادم شركات أخرى أو على خوادم شخصية.
لماذا أغلقت بعض المؤسسات مواقعها؟
ذكرت هيئة الإذاعة البريطانية أن مؤسسة ويكيميديا عطلت بعض أنظمتها احترازيًا، كما أوقفت الحكومة الفنلندية وبلدية إدنبرة وهيئة الإذاعة البريطانية بعض المواقع والصفحات عن العمل. واتخذت بعض البلديات والمؤسسات الصحية في اسكتلندا إجراءً مشابهًا بصورة مؤقتة.
ولا تثبت عمليات الإغلاق وحدها وقوع هجوم ناجح أو سرقة بيانات؛ إذ تهدف المؤسسات التي لا تستطيع تطبيق التحديث فورًا إلى تقليل المخاطر عبر عزل الأنظمة المعرضة للهجوم عن الإنترنت.
وحذرت وكالة الأمن القومي الأميركية من أنه «إذا تعذر إجراء التحديث فورًا، يُنصح بأن تترك المؤسسات النظام خارج الخدمة إلى أن يزول الخطر بالكامل». كما دعا المركز الوطني للأمن السيبراني في المملكة المتحدة إلى دراسة الإغلاق المؤقت عندما لا يكون تطبيق التحديث ممكنًا مباشرة.
أطلقت رئاسة الأمن السيبراني التركية عمليات فحص في أنحاء البلاد للكشف المبكر عن المخاطر والحد من آثارها المحتملة، وأرسلت إخطارات عاجلة إلى المؤسسات المعنية.
وقالت الرئاسة في بيانها: «من المهم أن تراجع مؤسساتنا العامة، ومشغلو البنى التحتية الحيوية، ومؤسسات القطاع الخاص أنظمتهم، وأن يطبقوا التحديثات الأمنية اللازمة على وجه السرعة».
ولا يعني إطلاق الفحص الوطني اكتشاف سرقة بيانات من مؤسسة محددة في تركيا، بل يركز الإجراء على تحديد الأنظمة التي تستخدم إصدارات معرضة للخطر واتخاذ التدابير اللازمة لحمايتها.
دور الذكاء الاصطناعي وتأخر الإصلاح
استعان باحثون من Calif وWiz بأدوات الذكاء الاصطناعي لفحص الشيفرة وتحليل الطرق التي يمكن من خلالها استخدام الثغرتين في الهجمات. وخلص بحث Wiz إلى أن هذه الأدوات قلصت بصورة ملحوظة الوقت اللازم لاكتشاف مسارات هجوم معقدة.
لكن جذور المشكلة تعود إلى ما قبل هذا الاكتشاف. ووفق تقييم تقني نشرته مؤسسة PHP، ظهرت المؤشرات الأولى لمشكلة الذاكرة التي تقف وراء إحدى الثغرتين في عام 2024. وأدى عدم التوصل آنذاك إلى طريقة هجوم عن بُعد قابلة للإثبات، إلى جانب احتمال أن تسبب بعض حلول الإصلاح مشكلات أخرى ونقص الموارد البشرية، إلى تأخر المعالجة.
وصفت المؤسسة هذا التأخر بأنه «فشل هيكلي نجم عن عملية اتخاذ القرار داخل فريق الأمن وعن نقص الموارد»، بينما ساعدت أبحاث عام 2026 على إظهار أثر الخلل بصورة ملموسة وتسريع أعمال الإصلاح.
ما الذي ينبغي فعله؟
الإصدارات التي تتضمن الإصلاحات هي PHP 8.5.12 وPHP 8.4.27 وPHP 8.3.36 وPHP 8.2.35. ويتعين على من يديرون خوادمهم بأنفسهم تثبيت التحديث المناسب، بينما ينبغي لمشتركي خدمات الاستضافة التأكد من مزوديهم من تنفيذ التحديث.
وقد تدمج بعض شركات أنظمة التشغيل الإصلاحات في حزمها الخاصة، لذلك لا يكفي الاعتماد على رقم الإصدار وحده للتحقق من الحماية. كما أن تحديث WordPress أو القوالب أو الإضافات لا يغلق هذه الثغرة؛ إذ يجب تحديث بنية PHP التي تعمل فوقها تلك المكونات أيضًا. وقد تمنع إجراءات إضافية، مثل جدران الحماية، بعض مسارات الهجوم، لكنها لا تحل محل التحديث.
ودعت هيئات الأمن السيبراني في الاتحاد الأوروبي، في تحذير مشترك، إلى إعطاء الأولوية للأنظمة المتاحة عبر الإنترنت، والتنسيق مع شركات الاستضافة ومزودي الخدمات.
أما المستخدمون العاديون فلا يحتاجون إلى تثبيت رقعة PHP على هواتفهم أو أجهزة الكمبيوتر الخاصة بهم، لأن المسؤولية الأساسية تقع على مديري المواقع والخوادم. ونصح ساليل كانهيري، الباحث في جامعة نيو ساوث ويلز في سيدني، بمتابعة التنبيهات الأمنية الصادرة عن الخدمات التي يستخدمها الأشخاص، مع الحذر من رسائل وروابط احتيالية قد تستغل القلق الناجم عن الثغرات، مثل الرسائل التي تطلب تغيير كلمة المرور.
المصدر: gazeteoksijen