بعد ثغرتي PHP الخطيرتين.. 5 طرق لحماية نفسك من اختراقات الذكاء الاصطناعي
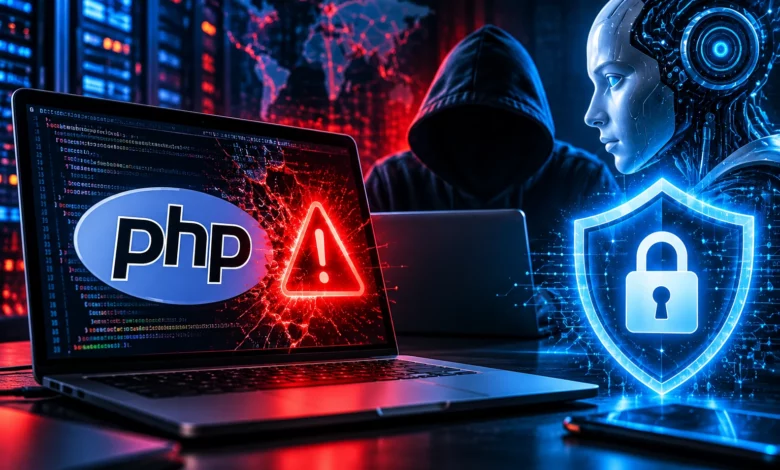
تزايدت المخاوف الأمنية على الإنترنت بعد الكشف عن ثغرتين خطيرتين في لغة البرمجة PHP، المستخدمة في تشغيل ملايين المواقع الإلكترونية، وسط تحذيرات من إمكانية استغلالهما للوصول إلى الخوادم وتنفيذ أوامر ضارة عن بُعد. وأثارت القضية اهتماماً واسعاً بعدما ساهمت أدوات الذكاء الاصطناعي في اكتشاف الثغرات وتحليلها، ما يعكس التحديات الأمنية الجديدة التي تواجه أصحاب المواقع ومستخدمي الإنترنت.
وأصدرت الجهات المطورة تحديثات أمنية لمعالجة الثغرتين في 21 أكتوبر/تشرين الأول 2026، فيما دعت جهات متخصصة في الأمن السيبراني المؤسسات إلى تحديث أنظمتها فوراً، خصوصاً الخوادم المتصلة بالإنترنت. وبحسب تقرير نشرته وكالة رويترز، فإن الخطر لا يقتصر على المواقع الكبيرة، بل قد يشمل أيضاً المواقع الصغيرة التي لا تحصل على تحديثات أمنية منتظمة.
ما قصة ثغرتي PHP اللتين أثارتا القلق؟
تتعلق القضية بثغرتين أمنيتين تحملان الرقمين CVE-2026-109618 وCVE-2026-109619، وقد صُنفتا ضمن الثغرات الحرجة، مع درجة خطورة بلغت 9.2 من أصل 10 وفق نظام تقييم الثغرات الأمنية.
وتسمح الثغرتان، في الأنظمة المتأثرة، بتنفيذ تعليمات برمجية عن بُعد دون الحاجة إلى تسجيل الدخول، وهو ما قد يتيح للمهاجمين السيطرة على أجزاء من الخادم أو الوصول إلى بيانات حساسة أو تعطيل الخدمات.
وتكمن أهمية هذه المشكلة في انتشار PHP، التي تعتمد عليها أنظمة إدارة المحتوى وتطبيقات الويب، بما فيها مواقع تستخدم ووردبريس. لكن وجود الموقع على ووردبريس لا يعني بالضرورة أنه مخترق؛ إذ يعتمد مستوى الخطر على إصدار PHP المستخدم ومدى تطبيق التحديثات الأمنية.
كيف ساهم الذكاء الاصطناعي في اكتشاف الثغرات؟
أفادت التقارير الأمنية بأن أدوات الذكاء الاصطناعي ساعدت الباحثين على اكتشاف عيوب برمجية ظلت مخفية لسنوات. وأوضح تقرير رويترز أن باحثين أمنيين استخدموا أدوات متقدمة لتحليل الشيفرة البرمجية وتحديد نقاط الضعف التي كان اكتشافها واستغلالها يدوياً أكثر صعوبة.
ولا يعني ذلك أن الذكاء الاصطناعي مسؤول وحده عن الهجمات، بل إن التقنية يمكن استخدامها في الاتجاهين: لمساعدة الباحثين على اكتشاف الثغرات وإصلاحها، أو لمساعدة المهاجمين على فهمها وتطوير أساليب لاستغلالها بصورة أسرع.
5 طرق لحماية نفسك من الاختراقات المدعومة بالذكاء الاصطناعي
1. فعّل المصادقة الثنائية واستخدم كلمات مرور مختلفة
تُعد المصادقة متعددة العوامل من أهم وسائل حماية الحسابات، إذ تضيف خطوة تحقق أخرى إلى جانب كلمة المرور، مثل تطبيق المصادقة أو مفتاح الأمان.
احرص أيضاً على استخدام كلمة مرور مختلفة لكل موقع، وتجنب إعادة استخدام كلمة المرور نفسها في حسابات البريد الإلكتروني والتسوق والخدمات المالية. وإذا أتاح الموقع مفاتيح المرور (Passkeys)، فيمكنك استخدامها لتقليل مخاطر سرقة بيانات تسجيل الدخول والتصيد الاحتيالي.
2. حدّث هاتفك وحاسوبك والأجهزة المتصلة بالإنترنت
تساعد التحديثات الأمنية على سد الثغرات التي قد يستغلها المهاجمون. لذلك، فعّل التحديث التلقائي لنظام التشغيل على الهاتف والحاسوب، واحرص على تحديث المتصفح والتطبيقات وبرامج الحماية وجهاز التوجيه المنزلي.
ولا تهمل الأجهزة الذكية المتصلة بالإنترنت، مثل الكاميرات وأجهزة المنزل الذكي، إذ قد تظل عرضة للمخاطر إذا كانت تعمل بإصدارات قديمة لا تحصل على تحديثات أمنية.
3. احذر الرسائل التي تطلب منك تأمين حسابك بشكل عاجل
يستغل المحتالون أحياناً انتشار الأخبار عن الثغرات الأمنية لإرسال رسائل مزيفة تدعي أن حسابك معرض للاختراق، وتطلب منك الضغط على رابط لتحديث كلمة المرور أو تثبيت برنامج حماية.
لا تضغط على الروابط الواردة من مصادر مجهولة، ولا تدخل بياناتك عبر صفحات مشبوهة. بدلاً من ذلك، افتح التطبيق الرسمي أو اكتب عنوان الموقع بنفسك في المتصفح للتحقق من أي تنبيه أمني.
4. لا تعتمد على حماية جهازك وحدها
قد يكون هاتفك وحاسوبك محدثين ومحميين، ومع ذلك تتعرض بياناتك للخطر إذا كان الموقع الذي تستخدمه يعاني من ثغرة في خادمه. فالمستخدم العادي لا يستطيع تثبيت تحديثات PHP على خوادم الشركات أو المواقع التي يزورها.
لهذا السبب، تقع مسؤولية أساسية على الشركات ومزودي الخدمات وأصحاب المواقع في تحديث أنظمتهم، ومراقبة محاولات الاختراق، والتحقق مما إذا كانت خوادمهم قد تعرضت لهجمات قبل تطبيق الإصلاحات.
5. راقب حساباتك المالية وتعامل بحذر مع المتاجر غير المعروفة
راجع معاملاتك المالية بانتظام، وفعّل إشعارات العمليات البنكية متى توفرت. وتجنب حفظ بيانات الدفع في مواقع لا تثق بها، ولا تستخدم كلمة المرور نفسها في المتاجر الإلكترونية المختلفة.
كما ينبغي الانتباه إلى أن وجود اتصال مشفر عبر HTTPS لا يضمن وحده أن الموقع آمن بالكامل؛ فهو يحمي الاتصال بين المتصفح والموقع، لكنه لا يمنع جميع الهجمات الناتجة عن ثغرات الخادم أو ضعف حماية البيانات.
تنبيه مهم لأصحاب مواقع ووردبريس
إذا كنت تدير موقعاً إلكترونياً يعمل بلغة PHP، فإن الإجراءات السابقة للمستخدمين لا تكفي لحماية الخادم من هذه الثغرات. يجب التواصل مع شركة الاستضافة للتحقق من إصدار PHP المستخدم وتطبيق الإصدار الأمني المناسب.
وفق الإرشادات الأمنية المنشورة، تتضمن الإصدارات التي عالجت الثغرتين PHP 8.5.12 و8.4.27 و8.3.36 و8.2.35. أما الإصدارات القديمة التي انتهى دعمها، مثل PHP 8.1 وما قبله، فلا تتوفر لها إصلاحات رسمية لهاتين الثغرتين ضمن الإصدارات المذكورة، ولذلك ينبغي الانتقال إلى إصدار مدعوم وآمن.
وإذا تعذر تحديث خادم معرض للخطر فوراً، توصي الجهات الأمنية المختصة بعزل الخدمة المتأثرة عن الإنترنت إلى حين تطبيق الإصلاح والتحقق منه. كما يُنصح بفحص سجلات الخادم بحثاً عن نشاط مشبوه، وعدم الاكتفاء بتحديث إضافات ووردبريس والقوالب، لأن المشكلة تتعلق ببيئة PHP نفسها.
هل يمكن للمستخدم العادي منع هذه الاختراقات بالكامل؟
لا توجد وسيلة تضمن الحماية الكاملة من جميع الهجمات الإلكترونية، خصوصاً عندما تكون الثغرة موجودة في خادم تابع لشركة أو خدمة خارج سيطرة المستخدم. ومع ذلك، فإن استخدام كلمات مرور قوية وفريدة، وتفعيل المصادقة الثنائية، وتحديث الأجهزة، وتجنب الروابط الاحتيالية، كلها خطوات تقلل المخاطر.
أما الحماية الفعلية من ثغرات PHP، فتتطلب من الجهات المشغلة للمواقع تطبيق التحديثات الأمنية بسرعة ومراقبة أنظمتها باستمرار. ومع تطور أدوات الذكاء الاصطناعي، أصبح اكتشاف بعض الثغرات وتحليلها أسرع، ما يجعل التأخر في إصلاحها خطراً أكبر على المواقع والبيانات.
المصدر: تركيا عاجل، استناداً إلى تقارير رويترز والتنبيهات الأمنية الرسمية.