ألمانيا تحذر محطات الطاقة المتجددة: اتصالها المباشر بالإنترنت قد يوقف إنتاج الكهرباء
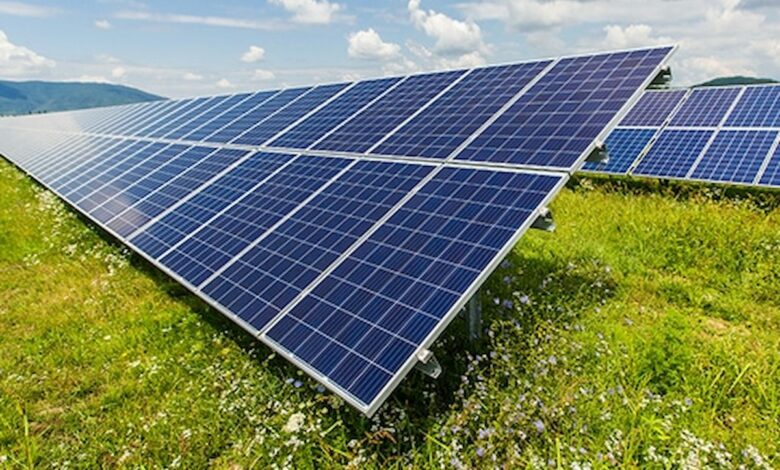
حذّر المكتب الاتحادي الألماني لأمن المعلومات (BSI) من المخاطر المتزايدة للهجمات السيبرانية على البنية التحتية للطاقة المتجددة، وأوصى مشغلي المحطات بإغلاق الوصول المباشر إلى أنظمة التحكم والمراقبة عبر الإنترنت بالكامل.
وتشمل الإرشادات الجديدة مشغلي المنشآت الكبيرة والصغيرة ومتناهية الصغر، وتمتد إلى محطات الطاقة الشمسية ومزارع الرياح والمنشآت الكهرومائية ومحطات توليد الطاقة من النفايات.
خطر على تشغيل المحطات
وأوضح المكتب أن ربط عواكس الطاقة، وأنظمة التحكم الإشرافي وجمع البيانات (SCADA)، ووحدات التحكم ومنصات المراقبة عن بُعد بالشبكة العامة يخلق ثغرة أمنية كبيرة.
وقد يستغل القراصنة هذه الثغرات لتغيير معايير تشغيل المحطة، أو التسبب في فقدان البيانات، بل وحتى وقف إنتاج الطاقة بالكامل.
بديل آمن للاتصال المباشر
أوصى المكتب الألماني بتوفير وصول آمن عن بُعد إلى وحدات التحكم في المنشآت عبر الشبكات الافتراضية الخاصة (VPN) والمصادقة متعددة العوامل (MFA)، بدلًا من إتاحته مباشرة عبر الإنترنت العام.
وتهدف هذه الإجراءات إلى الحد من مخاطر كلمات المرور المسروقة ومحاولات الوصول غير المصرح بها. كما شدد المكتب على ضرورة تحديث البرمجيات باستمرار، وتثبيت التصحيحات الأمنية دون تأخير، وفصل الشبكات المؤسسية عن الشبكات التشغيلية التي تدير إنتاج الطاقة، سواء بعزل مادي أو منطقي.
وتأتي هذه التوصيات في ظل تزايد التهديدات السيبرانية التي تستهدف البنية التحتية الحيوية حول العالم. وقبل فترة قصيرة، كُشفت ثغرة تتيح الوصول عن بُعد من دون كلمة مرور في منصات شركة Sungrow، إحدى كبرى الشركات المصنعة لعواكس الطاقة، فيما أفادت تقارير بأن آلاف محطات الرياح والطاقة الشمسية في أنحاء أوروبا، بما في ذلك تركيا، كانت عرضة للهجمات السيبرانية.
المصدر: Sözcü