شبكة خبيثة استولت على 1.3 مليون جهاز Android TV.. والبرمجية لا تُحذف
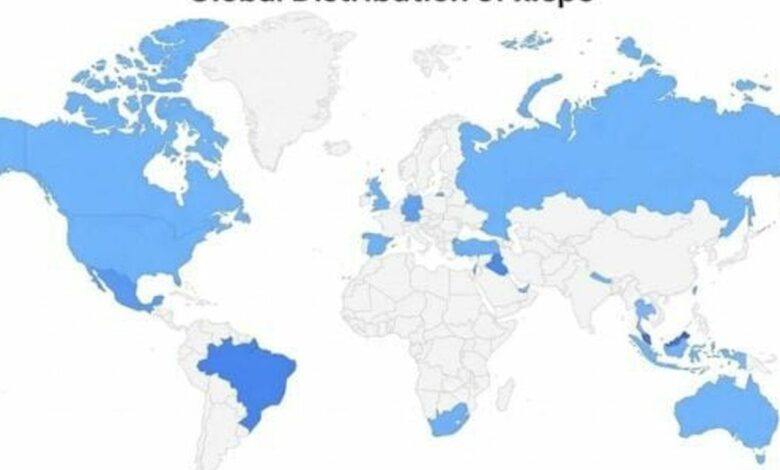
أطاحت عملية قادتها Google بشبكة الروبوتات الخبيثة XCPE، بعدما استولت على أكثر من 1.3 مليون جهاز يعمل بنظام Android TV، في هجوم يهدد أيضًا مستخدمين في تركيا عبر فتح اتصالات الإنترنت المنزلية أمام القراصنة.
كانت برمجية خلفية تُعرف باسم «X.cpe» تُزرع داخل أجهزة التلفزيون أثناء مرحلة التصنيع، ما جعل إزالتها من جانب المستخدمين غير ممكنة. وأفادت تغطية «Yeni Akit Teknoloji» بأن شركة تصنيع الأجهزة الصينية Videostrong تقف وراء هذه البرمجية.
حظر من Google
وبعد العملية، منعت Google شركة Videostrong من إنتاج أجهزة Android المعتمدة ومن توريد البرمجيات الخاصة بها. وذُكرت أجهزة تحمل علامات تجارية، من بينها MECOOL، ضمن المنتجات التي زُرعت فيها البرمجية خلال التصنيع.
وبمجرد وجود هذه البرمجية في الجهاز، يمكنها إتاحة اتصال الإنترنت المنزلي أمام قراصنة الإنترنت، ما يعرّض الشبكات والأجهزة المتصلة بها لخطر الاستغلال. وتؤكد التقارير أن الخطر لا يقتصر على سوق أو دولة بعينها، بل يشمل مستخدمين في تركيا أيضًا.
تحذير من مواصلة الاستخدام
ودعا خبراء أمنيون، نقلت عنهم التقارير، أصحاب أجهزة التلفزيون المتأثرة إلى التوقف فورًا عن استخدامها، معتبرين أن الإجراء الأكثر أمانًا هو التخلص من الأجهزة وإتلافها، لا الاكتفاء بمحاولة حذف البرمجية من النظام.
المصدر: Sözcü